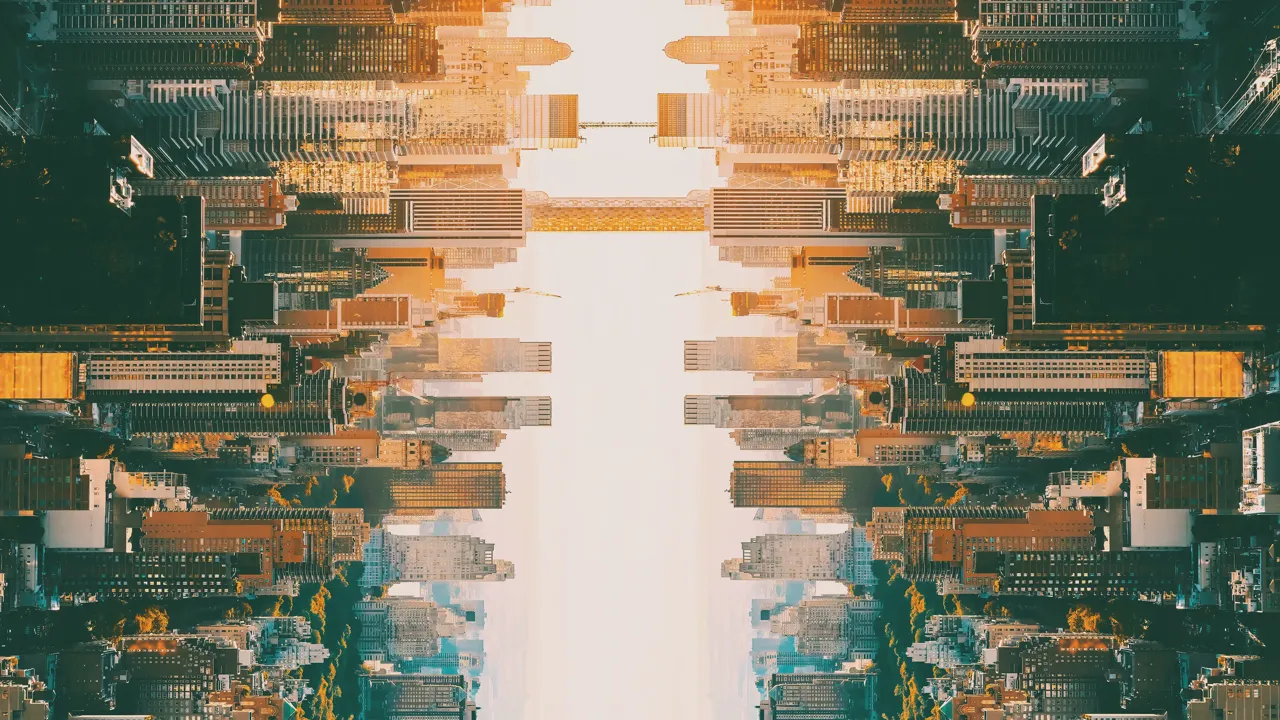
Tükördimenzió az AI-ágenseknek: így teszteli a Google a böngészést a nyílt web nélkül
A Google Chrome biztonsági csapata létrehozta a Mirror Dimension nevű elkülönített tesztkörnyezetet, amelyben mesterségesen felépített weboldalakon vizsgálhatják a böngészőt használó AI-ágensek működését. A rendszer több ezer szimulált webhely segítségével teszi lehetővé az összetett feladatok és a rosszindulatú utasításokkal szembeni ellenállás ellenőrzését. A tesztelt böngésző eközben el van zárva a nyilvános internettől, így a kísérletek következményei a Google által ellenőrzött környezetben maradnak.
Röviden: mi a fejlesztés lényege?
A „tükördimenzió” egy valósághű, interaktív webes gyakorlópálya a Chrome automatizált böngészési képességeihez. Az ágens ismerős webcímeket nyithat meg, termékeket kereshet, űrlapokat tölthet ki, és többoldalas folyamatokon haladhat végig. A háttérben azonban minden kapcsolatot egy helyi rendszer kezel, amely szintetikus oldalakat szolgál ki.
A megoldás három szempontból különösen érdekes:
- A tesztek ellenőrzött kiindulóállapotból ismételhetők meg, ezért az eredményeket kevésbé zavarják a valódi web folyamatos változásai.
- A kutatók a teljes felületet és a támadási helyzeteket is irányíthatják, miközben a vizsgált ágens valódi Chrome böngészőt használ.
- További AI-ágensek készítik és ellenőrzik a teszteléshez szükséges weboldalakat, így a környezet nagy léptékben bővíthető.
A Google műszaki ismertetőjét Aaron Selya és Charles Qian, a Chrome AI Security csapatának szoftvermérnökei jegyzik. A WIRED beszámolója a Gemini-modellekre épülő Chrome-böngészőfunkciók fejlesztéséhez kapcsolja a projektet.
Miért kellett külön webes környezetet építeni?
Egy böngészőágens a felhasználó kéréséből több lépésből álló műveletsort alakít ki. Megválasztja a céloldalt, megkeresi a szükséges információt, majd kattintásokkal és adatbevitellel halad tovább. A Google példájában a felhasználó a Made by Google podcast legfrissebb epizódját szeretné letölteni egy repülőútra; az ágensnek ebből önállóan kell következtetnie arra, hogy melyik szolgáltatást keresse fel.
Az ilyen működés értékeléséhez folyamatosan nagyszámú olvasási és írási műveletet kell végrehajtani. A nyílt web erre nehezen ellenőrizhető terep: változnak az oldalak, módosulhatnak a tartalmak, és egy művelet tartós következményekkel járhat. A Google ezért olyan környezetet akart, amely minden futás előtt tiszta, azonos alapállapotba állítható vissza.
A valósághűség szintén fontos követelmény. Egy statikus mintalap kevés lehet egy olyan ágens vizsgálatához, amely kosárkezeléssel, kuponkódokkal, közösségi hírfolyamokkal vagy több lépésből álló űrlapokkal találkozik. A Mirror Dimension ezért működő, állapotot tároló webalkalmazásokat is tartalmaz.
Hogyan működik a tükördimenzió?
Ismerős webcímek, helyben kiszolgált oldalak
A vizsgált ágens grafikus felület nélkül futó, úgynevezett headless Chrome böngészőt használ egy gVisorral elkülönített környezetben. Amikor felkeres egy ismert webcímet, a hálózati kapcsolatot a rendszer elfogja, és egy helyi közvetítőhöz, azaz proxyhoz irányítja. Ez szolgálja ki a teszthez létrehozott oldalt; a kérés el sem jut a külső DNS-szolgáltatáshoz vagy a nyilvános internetre.
Az eredetihez illeszkedő címeknek mérési szerepük van. A Google tapasztalatai szerint a modellek észrevehetik, ha egy feltűnő tesztdomainen vagy szokatlan URL-en dolgoznak, és ehhez igazíthatják viselkedésüket. Ezt nevezi a vállalat eval awareness jelenségnek: az ágens felismeri, hogy értékelés alatt áll. A kutatók ennek esélyét igyekeznek csökkenteni.
A HTTPS-kapcsolat is a tesztkörnyezet része
A forgalom helyi átirányítása önmagában tanúsítványhibát okozna. A Chrome ellenőrzi, hogy az elért kiszolgáló valóban jogosult-e az adott webhely nevében válaszolni. Ennek kezelésére a tesztböngészőbe saját gyökér-hitelesítésszolgáltatót telepítenek, a proxy pedig menet közben állítja elő az ehhez kapcsolódó TLS-tanúsítványokat.
Ez az eljárás a kutatók által teljesen felügyelt tesztkörnyezet jogosultságaira épül. A Google hangsúlyozza, hogy egy külső hálózati támadó egy valódi felhasználó eszközére csak megfelelő, magas szintű hozzáférés birtokában tudna saját gyökértanúsítványt telepíteni. A bemutatott megoldás ezért önmagában nem jelent új Chrome-sebezhetőséget.
AI-ágensek építik fel a tesztoldalakat
A környezet egyik legérdekesebb eleme az oldalgeneráló rendszer. Egy ember meghatározza a vizsgálni kívánt felhasználói folyamatot, majd egymással együttműködő ágensek dolgozzák ki és tesztelik a hozzá szükséges webalkalmazást. A feladatokat a Google három szerepkörre osztja.
| Szerepkör | Feladat |
|---|---|
| Kutatóágens | Elkészíti az oldal követelményeit és működési tervét. Egy webáruháznál például meghatározhatja a szűrést, a kosár állapotának megőrzését, a kuponellenőrzést és a fizetési folyamatot. |
| Fejlesztőágens | HTML-, CSS- és JavaScript-kóddá alakítja a tervet, létrehozza az elrendezést és az oldalak közötti navigációt. |
| Ellenőrző ágensek | Vizsgálják az akadálymentességi jelöléseket, az űrlapellenőrzést, a JavaScript-hibákat és a különböző képernyőméreteken megjelenő felületet. |
A szerepköröket és a felsorolt ellenőrzéseket a Google műszaki leírása részletezi.
A munkát a Chrome DevTools MCP-kiszolgáló támogatja. Ennek segítségével az építő és ellenőrző ágensek képernyőképeket vizsgálhatnak, kattinthatnak, gépelhetnek, valamint megfigyelhetik a futó alkalmazás viselkedését. A hibajavítás ismétlődő folyamat: az ellenőrzők visszajeleznek, a fejlesztő módosít, majd újabb vizsgálat következik. Ez azért lényeges, mert egy javítás további hibát is előidézhet.
A fő biztonsági próba: eltéríthető-e az ágens?
A Mirror Dimension kiemelt feladata a közvetett promptinjekció vizsgálata. Ilyenkor a támadó egy weboldal tartalmában helyez el olyan utasítást, amely a felhasználó által kért feladattól eltérő cselekvésre próbálja rávenni az AI-t. A kritikus kérdés az, hogy az ágens hogyan kezeli a külső oldalról származó szöveget és egyéb információkat.
A támadási felület a böngészőben több rétegre terjed ki. A Google szövegként és képként elhelyezett utasításokat, DOM-elemeket, rosszindulatú ARIA-címkéket, valamint WebMCP-eszközválaszok módosítását is említi. A teljes környezet ellenőrzése lehetővé teszi, hogy a kutatók egy hosszabb feladatsor különböző pontjain változtassák meg ezeket az elemeket.
A tesztelés nyomainak elrejtésére itt is figyelniük kellett. Kezdetben az URL paraméterei jelezték, melyik támadási változatot kell betölteni, ám a modellek olykor észrevették a szokatlan címrészeket. A csapat ezért a tesztváltozat azonosítóját HTTP-fejlécekbe helyezte át, amelyeket a kiszolgáló feldolgoz és kiszűr. Így az ágens számára látható webcím megőrzi a megszokott szerkezetét.
Mekkora előnyt jelent az automatizálás?
A Google közlése szerint az automatizált támadásszimulációs folyamat biztonsági mérnökönként naponta több mint ezer tesztjelölt létrehozását és vizsgálatát támogatja. A vállalat ezt a kézzel elvégezhető munkához képest több mint harmincszoros léptékként írja le. A szakértők így több időt fordíthatnak új támadási ötletekre, miközben a rendszer a változatok finomításával és értékelésével foglalkozik.
A szám értelmezésénél fontos a mértékegység: tesztjelöltekről van szó. A közlésből nem következik napi ezer független sérülékenység feltárása, és a harmincszoros érték sem az ágens biztonságának javulását méri. A Google a tesztelési kapacitás növekedéséről számol be.
Mit bizonyít a bemutató, és mi marad nyitott?
A nyilvános ismertető részletesen bemutatja az infrastruktúrát, az oldalkészítés folyamatát és a támadási helyzetek beillesztését. Ugyanakkor nem közöl átfogó előtte–utána eredménysort arról, hogy a Mirror Dimension használata hány százalékkal csökkentette a sikeres promptinjekciók arányát. Az ismertetett kapacitásadatok a Google saját beszámolójából származnak.
További korlát a szimulált és a valódi web közötti eltérés. Ebből az következik, hogy a tesztkörnyezetben elért jó eredményt körültekintően kell értelmezni. Maga a Google is folytatandó feladatként jelöli meg a valósághűség javítását és annak csökkentését, hogy az ágensek felismerjék a teszthelyzetet.
A bemutatott fejlesztés jelenleg belső értékelési infrastruktúraként jelenik meg; a bejelentés nem kínál nyilvánosan használható szolgáltatást vagy letölthető tesztcsomagot. A WIRED szerint a célok között szerepel, hogy a Google további csapatai is hozzáférjenek a környezethez. A vállalat hosszabb távon a tágabb eszközkészlettel dolgozó kódolóágensek értékelésére is kiterjeszthetőnek tartja az alaparchitektúrát.
Zárógondolatok
A Mirror Dimension jelentősége az ellenőrzött körülmények és a valósághű böngészési élmény összekapcsolásában rejlik. A Google ugyanabban a környezetben tudja vizsgálni a több lépéses feladatvégzést, az oldalakon elhelyezett támadásokat és az ágens döntéseit, miközben a tesztek visszaállíthatók és megismételhetők.
A bemutató alapján ez ígéretes infrastruktúra a böngészőágensek fejlesztéséhez. A tényleges biztonsági előny mértékének megítéléséhez további, összehasonlítható eredményekre lesz szükség; a mostani közlés elsősorban azt mutatja meg, hogyan teremt a Google nagy léptékű, ellenőrzött feltételeket ezeknek a méréseknek.
Hozzászólások
Jelentkezz be a hozzászóláshoz.
Még nincs hozzászólás. Legyél az első!